تاريخ النشر: 09.10.2026 | 04:41 GMT
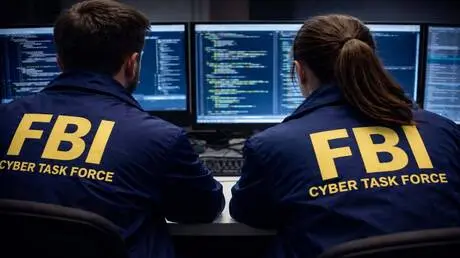
أعلن مكتب التحقيقات الاتحادي الأمريكي ووزارة العدل مصادرة أدوات إلكترونية استخدمت في عمليات مسح للشبكات والتصيد الإلكتروني واختراق أنظمة معلوماتية.
ونسب مسؤولون أمريكيون هذه الأنشطة إلى مجموعة قرصنة يزعم ارتباطها بالحكومة الصينية.
وتأتي هذه الخطوة في إطار الجهود الأمريكية الرامية إلى تفكيك حملة قرصنة واسعة النطاق تعرف في الأوساط الأمنية باسم "فلاكس تايفون"، والتي يشتبه بتورطها في استهداف قطاعات حيوية داخل الولايات المتحدة وخارجها، من بينها الطاقة والتعليم والبنية التحتية الحيوية.
وبحسب مسؤولين أمريكيين، استخدمت المجموعة أداتين إلكترونيتين، هما "مايكروسكان" و"فيش هاب"، لتنفيذ عمليات استطلاع واختراق استهدفت مؤسسات ومنشآت في عدد من الدول.
وشملت قائمة الأهداف شركة طاقة أمريكية لم يُكشف عن هويتها، ومطارات في اليابان وبولندا، وجامعات في تايوان، إلى جانب منظمة غير حكومية متعددة الجنسيات وشركات تعمل في مجال البنية التحتية الحيوية في تايوان.
وأوضح مكتب التحقيقات الاتحادي أن أداة "فيش هاب" استخدمت كذلك في عمليات تصيد احتيالي مكّنت القراصنة من الوصول عن بُعد إلى شبكات الجهات المستهدفة.
وأسفرت العملية الأمريكية الأخيرة عن تعطيل الأدوات المستخدمة في هذه الأنشطة وإخراجها من الخدمة، في خطوة وصفها مسؤولون من مكتب التحقيقات الاتحادي ووزارة العدل بأنها ضربة لعمليات المجموعة وقدراتها التقنية.
من جهته، قال جيسون بيلنوسكي، نائب مساعد مدير قسم الجرائم السيبرانية في مكتب التحقيقات الاتحادي، في مقابلة مع وكالة "أسوشيتد برس"، إن الهدف يتمثل في تقليص قدرات الجهات التي تشكل تهديداً إلكترونياً، من خلال استهداف بنيتها التحتية وأموالها وأدواتها.
وأشار المكتب إلى أن الأدوات المصادرة كانت تدار من قبل شركة "إنتجريتي تكنولوجي غروب"، وهي شركة أمن معلومات مقرها الصين، زعم مسؤولون أمريكيون إنها تمتلك عقودا مع الحكومة الصينية.
المصدر: أ ب